Как пробросить порт в OpenWRT
Ранее я уже рассказывал об OpenWRT: как открыть доступ к веб-интерфейсу из интернета и как сделать перезагрузку роутера по крону.
Недавно прошивал недорогой Wi-Fi роутер TP-Link альтернативной прошивкой OpenWRT и решил показать в картинках, как сделать проброс (форвардинг) портов.
Проброс порта в OpenWRT
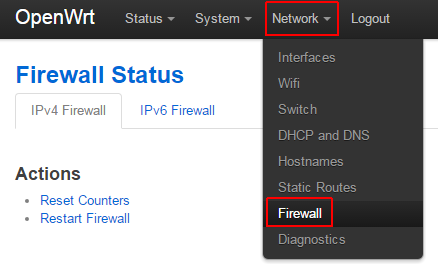
Заходим в веб-интерфейс OpenWRT (LuCI) и переходим в Network → Firewall.
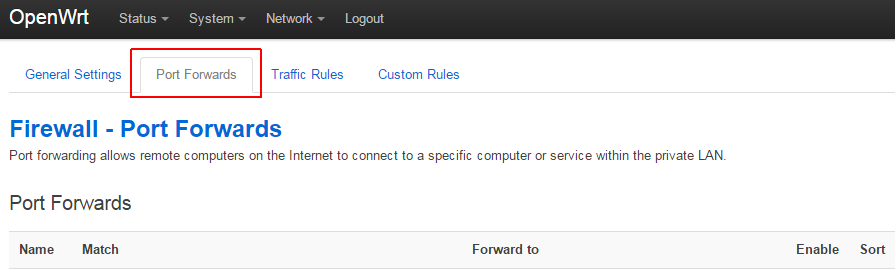
Дальше открываем вкладку Port Forwards.
В старых версиях внизу страницы есть поля нового правила (New port forward), в новых — нажимаем кнопку Add. Заполняем:
- Name — название правила, например SSH или понятнее на будущее — «SSH for New Server 05».
- Protocol — нужный протокол; если не знаете или нужны оба — TCP+UDP.
- External zone — оставляем wan: запрос придёт из интернета.
- External port — внешний порт, на котором будет доступен внутренний ресурс.
- Internal zone — оставляем lan.
- Internal IP address — внутренний IP сервера или устройства, который пробрасываем наружу.
- Internal port — внутренний порт.
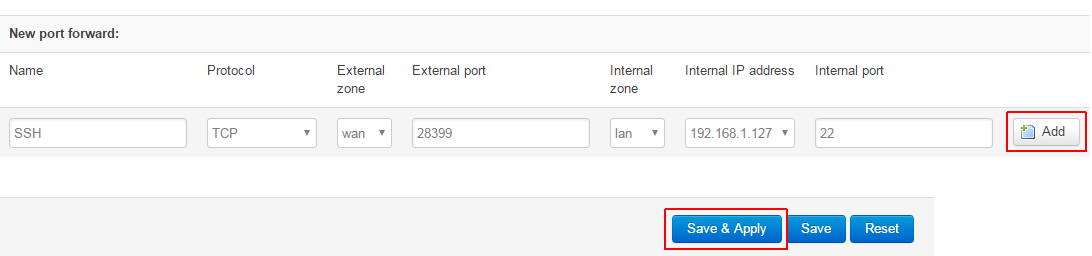
Нажимаем Add (или Save), затем Save & Apply. Правило применяется сразу — через пару секунд внешний порт уже пробрасывается на внутренний.
Как разрешить проброс порта только для своего IP
Обычно этого достаточно, но внутренний сервис стоит защитить от сканеров и ботов-переборщиков. Самое простое — разрешить проброс только с нужного (вашего) IP.
Находим созданное правило в списке и нажимаем Edit.

Откроется страница с расширенными настройками правила (в новых версиях — вкладка Advanced Settings).
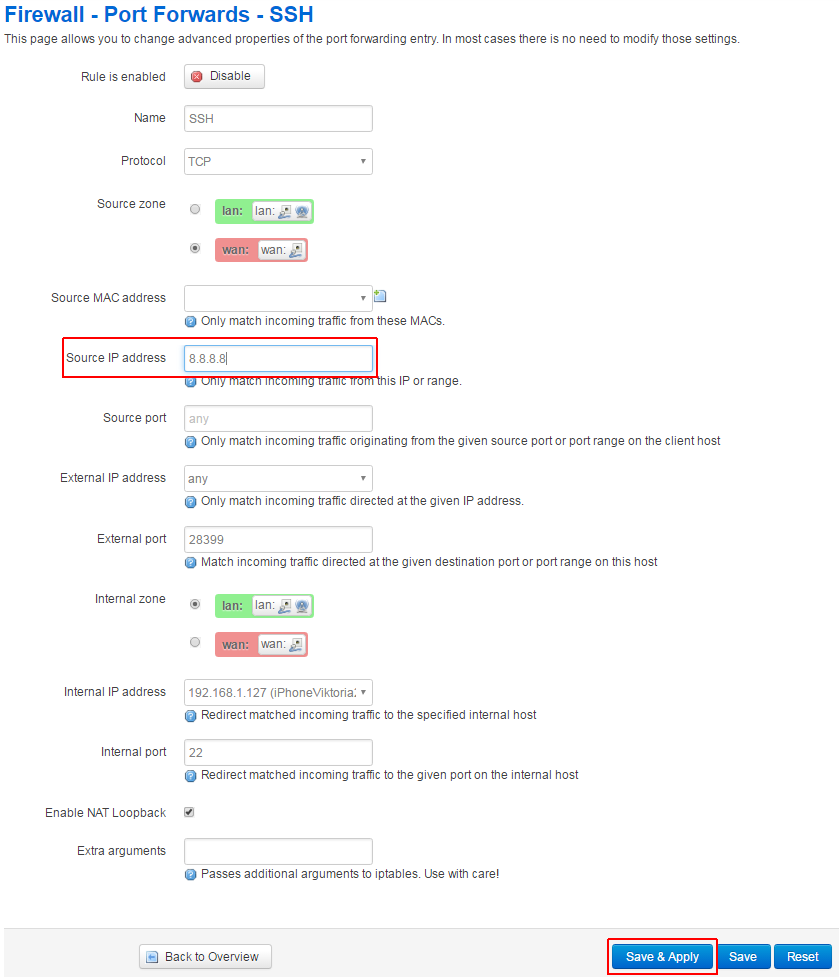
Находим поле Source IP address — здесь указываем адрес, с которого будет доступ к проброшенному порту. На картинке для примера адрес Google, вы указываете свой внешний IP. Если он у вас статический — повезло.
Вместо одного IP можно указать подсеть, например 94.94.94.0/24.
Несколько разных адресов (вопрос из комментариев): через запятую в это поле их не ввести. Варианты — создать несколько одинаковых правил с разными Source IP или, в OpenWRT 22.03 и новее, создать набор адресов в Network → Firewall → IP Sets и указать его в правиле.
Нажимаем Save & Apply — изменения вступают в силу.
Кому помогли советы — не стесняйтесь, пишите комментарии 


Source IP address — только один адрес, диапазон или подсеть можно указать?
А если надо разрешить с нескольких ИП-адресов то их нельзя никак указать через запятую, точку с запятой или ещё как?
Только делать несколько правил: для каждого ип-адреса — свое правило?
подсеть можно, по-идее я написал это.
через запятую не пробовал, возможно не работает.
Делал 2-5 правил да и все.
Привет а через вайфай пробросить можно.Два компа соединенные по вайфай хочу RDP замутить.На одном роутере есть интернет к нему подключен один компот.Другой компот подключен к другому роутеру и получает интернет через вайфай.Вот можно ли пробросить?У меня что то не получилось
Dimon, приветствую.
Да, на том роутере, через который подключен тот компьютер к которому нужно подключаться, нужно пробросить порт.
Спасибо!
Спасибо за помощь, удалось прокинуть порты через два устройства MikroTik и TP-Link