Браузер Chrome стал отмечать HTTPS сайты как надежные

Не прошло 1,5 года как Google начал реально воплощать в жизнь задуманную ранее концепцию — все сайты должны работать по протоколу HTTPS. И также сайты без HTTPS будут понижаться в выдаче, а в новых версиях браузера Chome отмечаться как не надежные!
Так что кто еще не успел, кто забыл, кто только собирается, лучше поспешить, чтобы не ощутить на себе «гнев Гугла».
Приятно видеть, когда браузер отмечает твой сайт как надежный.
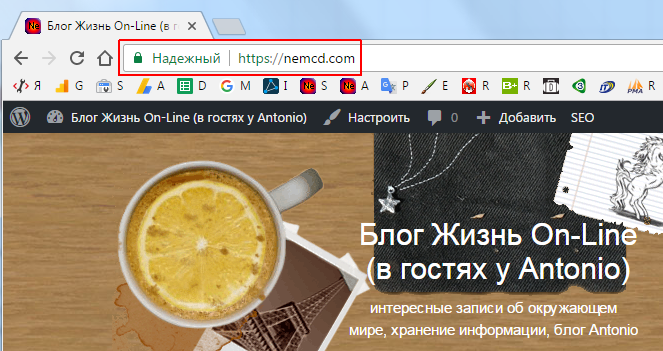
Я еще в далеком 2015 перевел блог на HTTPS и купил недорогой сертификат Comodo PositiveSSL за 13$ сразу на 3 года.
Очень приятно когда делаешь что-то заранее и потом не нужно спешить сломя голову.
Прошелся различными сканерами, пришлось подкрутил настройки вебсервера, чтобы получить больше баллов и немного повысить безопасность.
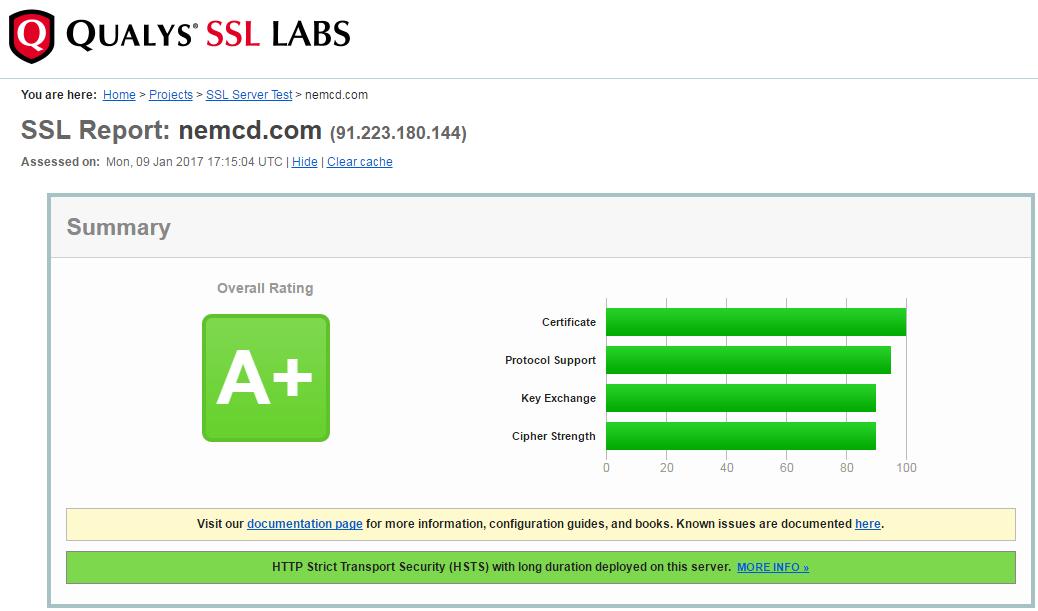
Qualys SSL Labs дает сайту рейтинг А+
Securityheaders выдает рейтинг А, тут по-хорошему нужно правильно вписать Content Security Policy и будет вообще хорошо, но это нужно посидеть поотлавливать адреса, чтобы ничего не пропустить и не получать лишних ошибок.
* Content Security Policy (CSP, политика защиты контента) — это механизм обеспечения безопасности, с помощью которого можно защищаться от атак с внедрением контента, например, межсайтового скриптинга (XSS, cross site scripting)
GogetSSL тоже выдает все красиво

Тема HTTPS стремительно развивается, еще недавно сканировал сайт и хотел писать статью, потом отложил на пару дней и просканировал сегодня снова. Уже появилась новая штука — DNS CAA, пишет No, ее у меня нет.
DNS Certification Authority Authorization (CAA) uses the Internet’s Domain Name System to specify which certificate authorities may be regarded as authoritative for a domain.
Полез сразу в ДНС редактор к своим двум регистраторам, а у них еще такой опции нет. Зарегистрировался быстренько еще на одном продвинутом сервисе-хостинге ДНС, там типов строки много, но CAA тоже нет. Что же не будем спешить и так вроде неплохо.
Надеюсь повсеместный ввод HTTPS поможет отсечь большую часть различных дорвеев и спам-сайтов + банально защитит от простого перехвата паролей, как например, раньше в сети пароли от асек и почты летали открытым текстом.
Всем безопасного веба!
Спасибо Бро ! Думал что DNS CAA необходимо со стороны веб сервера нужно настраивать!
Стоит все же поторопиться, т.к. с сентября вроде как проверка этой записи должна стать обязательной.